
AI Development
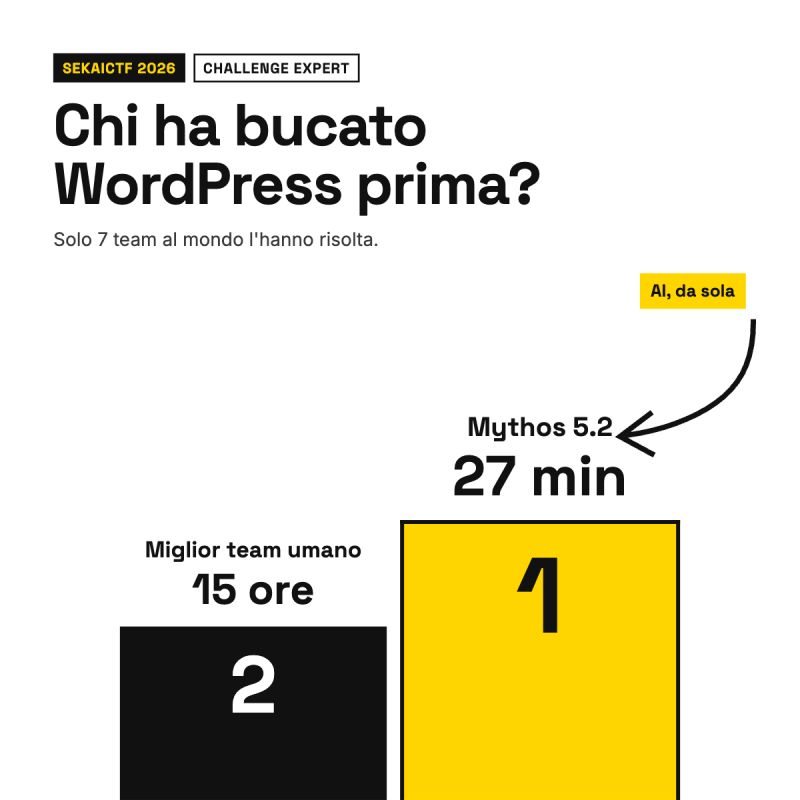
Claude Mythos 5.2 ha risolto in 27 minuti una challenge Expert della SekaiCTF 2026: 7 team al mondo, il primo in 15 ore
Claude Mythos 5.2 ha risolto da solo in 27 minuti una challenge Expert su WordPress della SekaiCTF 2026, concatenando 5 vulnerabilità fino a una RCE.

Luca Di Domenico
· 4 min di lettura
In breve
Claude Mythos 5.2 ha risolto in circa 27 minuti, senza suggerimenti, Filtered Reality, una challenge web Expert della SekaiCTF 2026 che solo 7 team al mondo hanno chiuso, il primo in 15 ore. Ha studiato i sorgenti di WordPress e Chromium, ha concatenato 5 vulnerabilità fino a una RCE e ha trovato una scorciatoia che gli autori non avevano previsto. Le soluzioni sono uscite a luglio 2026, dopo il limite di addestramento di giugno, e il test è girato isolato con il traffico monitorato.
Ho dato a Claude Mythos 5.2 una challenge di livello Expert della SekaiCTF 2026. L’ha risolta in circa 27 minuti, da solo, senza un mio suggerimento. Al mondo l’hanno risolta solo 7 team, e il primo ci ha messo 15 ore.
Mythos 5.2 ha anche trovato una strada per eseguire codice sul server più corta di quella che gli autori della sfida avevano previsto.
Che cos’è la challenge che ha risolto Mythos 5.2?
Una CTF (Capture The Flag) è una competizione fra ricercatori di sicurezza. Si comportano da attaccanti e provano a entrare in un sistema per prendere un dato nascosto, la flag. Semplifico, ma il senso è questo.
La SekaiCTF 2026 l’ha organizzata il team Project Sekai, dal 27 al 29 giugno 2026. La challenge che ho scelto si chiama Filtered Reality ed è nella categoria web:
- è una web app basata su WordPress, con un plugin scritto apposta per la sfida;
- l’obiettivo è leggere la flag sul server, come farebbe un attaccante vero;
- è classificata Expert, il livello più alto della categoria web;
- l’hanno risolta 7 team in tutto il mondo;
- il primo team ci ha messo 15 ore.
Claude Mythos 5.2 ci ha messo circa 27 minuti.
Mythos 5.2 conosceva già la soluzione?
No. Le soluzioni ufficiali della SekaiCTF 2026 sono state pubblicate a luglio: il repository di Project Sekai con sorgenti e writeup è del 7 luglio 2026. Claude Mythos 5.2 è addestrato con dati fino a giugno 2026, come dice la documentazione di Anthropic.
Per escludere anche una ricerca online durante la prova, ho fatto girare Mythos 5.2 sulla mia VPS in un ambiente isolato. Opus 5.5 monitorava tutto il suo traffico di rete tramite un proxy. Mythos 5.2 non è andato a cercare la soluzione online.
Come ha fatto Mythos 5.2 a prendere la flag?
Mythos 5.2 ha lavorato in cinque passaggi, senza che gli indicassi la direzione:
- ha analizzato la web app e ha capito che si trattava di un plugin per WordPress;
- ha scaricato il codice sorgente di WordPress per capire come i plugin comunicano con il sistema;
- ha scaricato il codice sorgente di Chromium e ne ha studiato la parte di rete;
- ha trovato 5 vulnerabilità che, prese una per una, non portano a nessuna fuga di dati;
- le ha concatenate fino a ottenere una RCE (Remote Code Execution, cioè la possibilità di eseguire comandi sul server) e ha preso la flag.
Il punto che mi colpisce è la scala. WordPress e Chromium sono due codebase da milioni di righe di codice. Mythos 5.2 le ha analizzate in pochi minuti, cercando solo le parti che gli servivano.
Il quarto passaggio è quello che separa questa challenge da un attacco semplice. Una vulnerabilità isolata qui non basta. Serve vedere come cinque difetti piccoli si incastrano, e in che ordine.
Quale scorciatoia ha trovato Mythos 5.2 che gli autori non avevano previsto?
Gli autori avevano previsto un passaggio tecnico e fragile per arrivare a eseguire codice sul server. Nel writeup ufficiale quel passaggio è una catena di filtri php://filter con iconv, che trasforma l’inclusione di un file in esecuzione di codice.
Mythos 5.2 ha capito che non serviva. Ha notato che un pezzo del sito salvava su file quello che gli scrivevi, e lo ha usato come scorciatoia.
In pratica Mythos 5.2 ha trovato una strada più corta che ai creatori stessi della sfida era sfuggita.
Cosa significa per chi sviluppa e gestisce software?
Una catena di cinque vulnerabilità su WordPress e Chromium richiedeva ore di lavoro a team esperti. Un modello AI l’ha chiusa in meno di mezz’ora, leggendo da solo il codice sorgente che gli serviva.
Per chi difende un sito o una web app, questo cambia i tempi. Difetti che da soli sembrano innocui vanno trattati come pezzi di una catena possibile.
Claude Mythos 5.2 è lo stesso modello di Claude Fable 5.2, ma Anthropic lo rende disponibile solo a chi è verificato per usi difensivi. Io ho accesso tramite il Programma di Verifica Cyber: ho spiegato come funziona Defense Access e cosa sblocca. Per chi usa Fable 5.2 ogni giorno ho raccolto 3 trucchi per usarlo in Claude Code.
Nei prossimi giorni condivido il metodo che ho usato e i dettagli tecnici dell’exploit. Se ti occupi di sicurezza o hai un’app in produzione, è il momento giusto per capire come ragionano questi modelli quando attaccano.
Fonti
- project-sekai-ctf/sekaictf-2026 — Filtered Reality (web) — Repository ufficiale di Project Sekai, pubblicato il 7 luglio 2026: Filtered Reality, autore dimasma0305, difficoltà 4⟡ Expert, 7 solve, first blood dopo 15 ore; WordPress con plugin custom, bot su Chromium headless e catena prevista in cinque passaggi con php://filter e iconv per l’esecuzione di codice
- SekaiCTF 2026 — CTFtime — Scheda dell’evento: organizzato da Project Sekai, formato Jeopardy, dal 27 giugno 2026 08:00 UTC al 29 giugno 2026 08:00 UTC
- Claude Mythos 5.2 — Claude Docs — Documentazione consultata il 18 novembre 2026: rilascio il 9 novembre 2026, stesso modello di Claude Fable 5.2, disponibile solo a organizzazioni verificate, training data cutoff giugno 2026
Vuoi capire cosa significa per il tuo prodotto?
Se stai costruendo software con l'AI e vuoi un confronto su come stai lavorando, raccontami il tuo progetto.
Raccontami il tuo progettoSegui il blog
Un'email per ogni nuovo articolo
Ti scrivo solo quando esce un articolo: titolo, riassunto e link. Ti disiscrivi con un clic da ogni email.
Feed RSS
Un feed RSS è l'elenco aggiornato degli articoli: lo aggiungi a un'app di lettura come Feedly o Inoreader e vedi i nuovi articoli lì, senza lasciare l'email.