
AI Development
Programma di Verifica Cyber di Anthropic: cosa sblocca Defense Access in Claude e in Mythos 5.2
Defense Access, il livello difensivo del Programma di Verifica Cyber di Anthropic, allenta i blocchi di Claude su malware, vulnerabilità e incidenti.

Luca Di Domenico
· 4 min di lettura
In breve
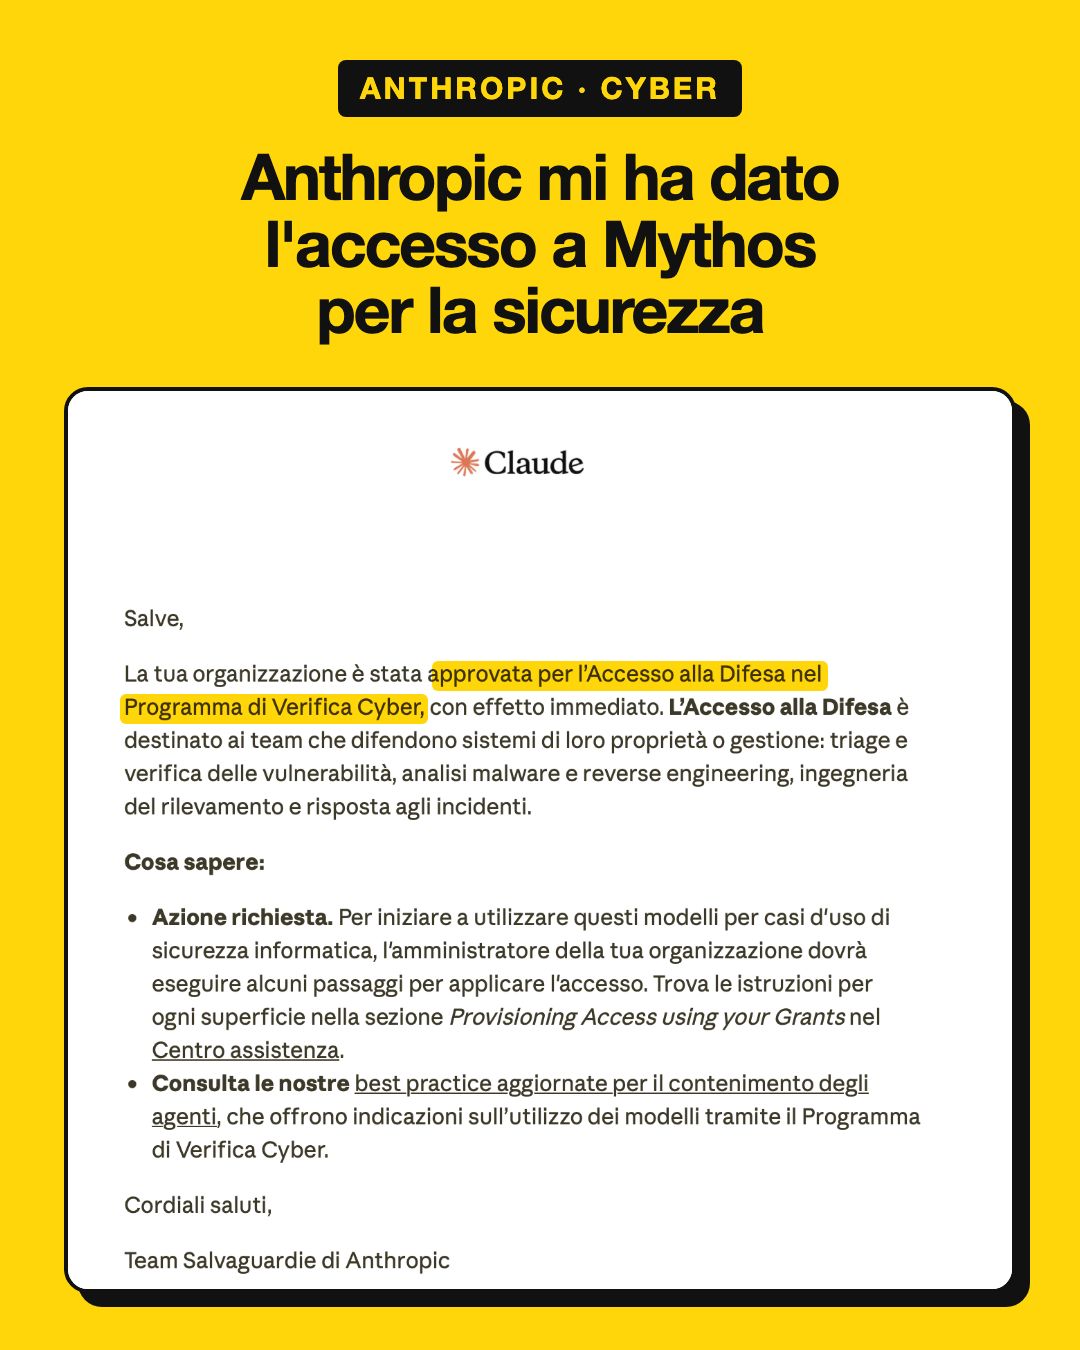
Anthropic mi ha approvato per Defense Access, il livello difensivo del suo Programma di Verifica Cyber, il 9 novembre 2026, giorno del lancio di Claude Mythos 5.2. Defense Access allenta i blocchi di Claude su triage delle vulnerabilità, analisi malware, reverse engineering, regole di rilevamento e risposta agli incidenti, e include Mythos 5.2, Opus 5.5 e Sonnet 5.5. Nel test di Anthropic su CyScenarioBench continua comunque a bloccare 46 operazioni offensive su 50.
Da questa settimana posso usare Claude per attività di cybersecurity che con un account normale vengono spesso bloccate. Anthropic ha approvato la mia richiesta di Defense Access, il livello difensivo del suo Programma di Verifica Cyber (Cyber Verification Program). L’approvazione è arrivata il giorno in cui Anthropic ha presentato Claude Mythos 5.2, il 9 novembre 2026.
Cos’è il Programma di Verifica Cyber di Anthropic?
Il Programma di Verifica Cyber è un accesso limitato ai modelli Claude riservato a professionisti della sicurezza verificati. Chi è dentro riceve meno interruzioni dalle protezioni cyber che Anthropic applica ai suoi modelli più capaci. Il programma non esiste sul piano gratuito, e la Usage Policy di Anthropic resta valida per intero.
Il 6 ottobre 2026 Anthropic ha riorganizzato il programma in tre livelli:
- Defense Access: lavoro difensivo. Operazioni di sicurezza, risposta agli incidenti, reverse engineering di malware, analisi e verifica delle vulnerabilità.
- Red Team Access: aggiunge penetration test e red teaming autorizzati. È aperto solo alle organizzazioni, e solo sui sistemi che sono autorizzate a testare.
- Specialized Access: il livello con meno blocchi, per poche organizzazioni autorizzate a testare sistemi critici come reti elettriche e telecomunicazioni. Anthropic esamina ogni richiesta insieme al governo degli Stati Uniti.
Cosa sblocca Defense Access?
Defense Access è pensato per chi difende sistemi di sua proprietà o che gestisce. Nella mail di approvazione Anthropic elenca questi ambiti:
- triage e verifica delle vulnerabilità;
- analisi malware;
- reverse engineering;
- ingegneria del rilevamento, cioè le regole che riconoscono un attacco in corso;
- risposta agli incidenti.
Con un normale account Claude queste attività vengono spesso bloccate. La stessa analisi che serve a difendere un sistema può servire ad attaccarlo, quindi i filtri di Claude tendono a fermarla. Il Programma di Verifica Cyber sposta il controllo a monte: Anthropic verifica chi fa la richiesta e, in cambio, allenta i filtri sul lavoro difensivo.
Anthropic ha misurato la differenza su CyScenarioBench, un benchmark di operazioni cyber in più fasi, con Claude Opus 5.5 e 50 tentativi per livello:
- senza programma: tutti i compiti bloccati al primo prompt;
- con Defense Access: 46 tentativi su 50 bloccati in qualche punto, 4 portati a termine;
- con Red Team Access: nessun blocco, 34 compiti completati su 50.
Defense Access apre quindi il lavoro difensivo e continua a fermare quasi tutte le operazioni offensive. Per l’attacco autorizzato serve il livello Red Team.
Defense Access include anche Claude Mythos 5.2?
Sì. Secondo il centro assistenza di Claude, ogni livello del Programma di Verifica Cyber include i modelli Mythos, Opus e Sonnet, a partire da Claude Mythos 5.2, Mythos 5.1, Opus 5.5 e Sonnet 5.5. Il programma regola le protezioni cyber di questi modelli in base al livello.
Claude Mythos 5.2 è uscito il 9 novembre 2026. È lo stesso modello di Claude Fable 5.2 senza alcune protezioni su cybersecurity e biologia, e lo usano solo le organizzazioni verificate attraverso i programmi di Anthropic. Anthropic lo presenta come il suo modello più capace per l’ingegneria della cybersecurity: nella valutazione interna CVE Rediscovery ha trovato il 10,2% di vulnerabilità in più di Opus 5.5 e il 14,4% in più di Mythos 5.1.
Chi può chiedere Defense Access?
Defense Access è l’unico livello aperto anche ai singoli professionisti, oltre che alle organizzazioni. Il centro assistenza cita ricercatori indipendenti, maintainer open source e cacciatori di bug bounty. Anthropic punta a rispondere alle richieste di Defense Access in pochi giorni.
I requisiti principali:
- un piano a pagamento: Pro, Max, Ultra, Team, Enterprise o API;
- la conservazione dei dati, che Anthropic chiede a tutti gli iscritti per monitorare gli abusi;
- per le organizzazioni, autenticazione a più fattori e chiavi API sostituite almeno ogni sette giorni;
- dal 15 dicembre 2026, un’autenticazione a più fattori resistente al phishing.
Dopo l’approvazione c’è ancora un passaggio. L’amministratore dell’organizzazione deve assegnare il programma ai ruoli e ai workspace giusti. Sui piani Team l’accesso vale in automatico per tutti gli utenti.
Cosa si può fare con questo accesso?
Nelle prossime settimane mostrerò cosa si può fare in concreto con Defense Access. Chi vuole iniziare con un account normale ha già strumenti utili: ho raccontato come fare un security audit con Claude Code e la skill di Cloudflare.
Se difendi sistemi che possiedi o gestisci e Claude si ferma proprio sulle analisi che ti servono, il Programma di Verifica Cyber è la strada ufficiale per sbloccarle.
Fonti
- Expanding the Cyber Verification Program — Annuncio di Anthropic del 6 ottobre 2026: i tre livelli Defense, Red Team e Specialized Access, chi può accedere, risposta in pochi giorni per Defense Access e i risultati su CyScenarioBench con Opus 5.5 (tutto bloccato senza programma, 46 blocchi su 50 con Defense Access, nessun blocco e 34 compiti su 50 con Red Team Access)
- Cyber Verification Program | Anthropic Help Center — Pagina aggiornata il 6 ottobre 2026: Defense Access aperto a organizzazioni e singoli, piani Pro, Max, Ultra, Team, Enterprise e API, conservazione dei dati obbligatoria, MFA e chiavi API ruotate ogni 7 giorni, MFA resistente al phishing dal 15 dicembre 2026, modelli inclusi a partire da Mythos 5.2, Mythos 5.1, Opus 5.5 e Sonnet 5.5
- Introducing Claude Fable 5.2 and Claude Mythos 5.2 — Annuncio di Anthropic del 9 novembre 2026: Mythos 5.2 è lo stesso modello di Fable 5.2 senza alcune protezioni su cybersecurity e biologia, riservato a organizzazioni verificate; su CVE Rediscovery trova il 10,2% di vulnerabilità in più di Opus 5.5 e il 14,4% in più di Mythos 5.1
- Claude Mythos 5.2 - Claude Platform Docs — Documentazione consultata l’11 novembre 2026: rilascio il 9 novembre 2026, disponibile solo per organizzazioni verificate attraverso i programmi di Anthropic come il Programma di Verifica Cyber
Vuoi capire cosa significa per il tuo prodotto?
Se stai costruendo software con l'AI e vuoi un confronto su come stai lavorando, raccontami il tuo progetto.
Raccontami il tuo progettoSegui il blog
Un'email per ogni nuovo articolo
Ti scrivo solo quando esce un articolo: titolo, riassunto e link. Ti disiscrivi con un clic da ogni email.
Feed RSS
Un feed RSS è l'elenco aggiornato degli articoli: lo aggiungi a un'app di lettura come Feedly o Inoreader e vedi i nuovi articoli lì, senza lasciare l'email.